
Réservation en ligne et bons cadeaux : garder un site fiable avant la haute saison
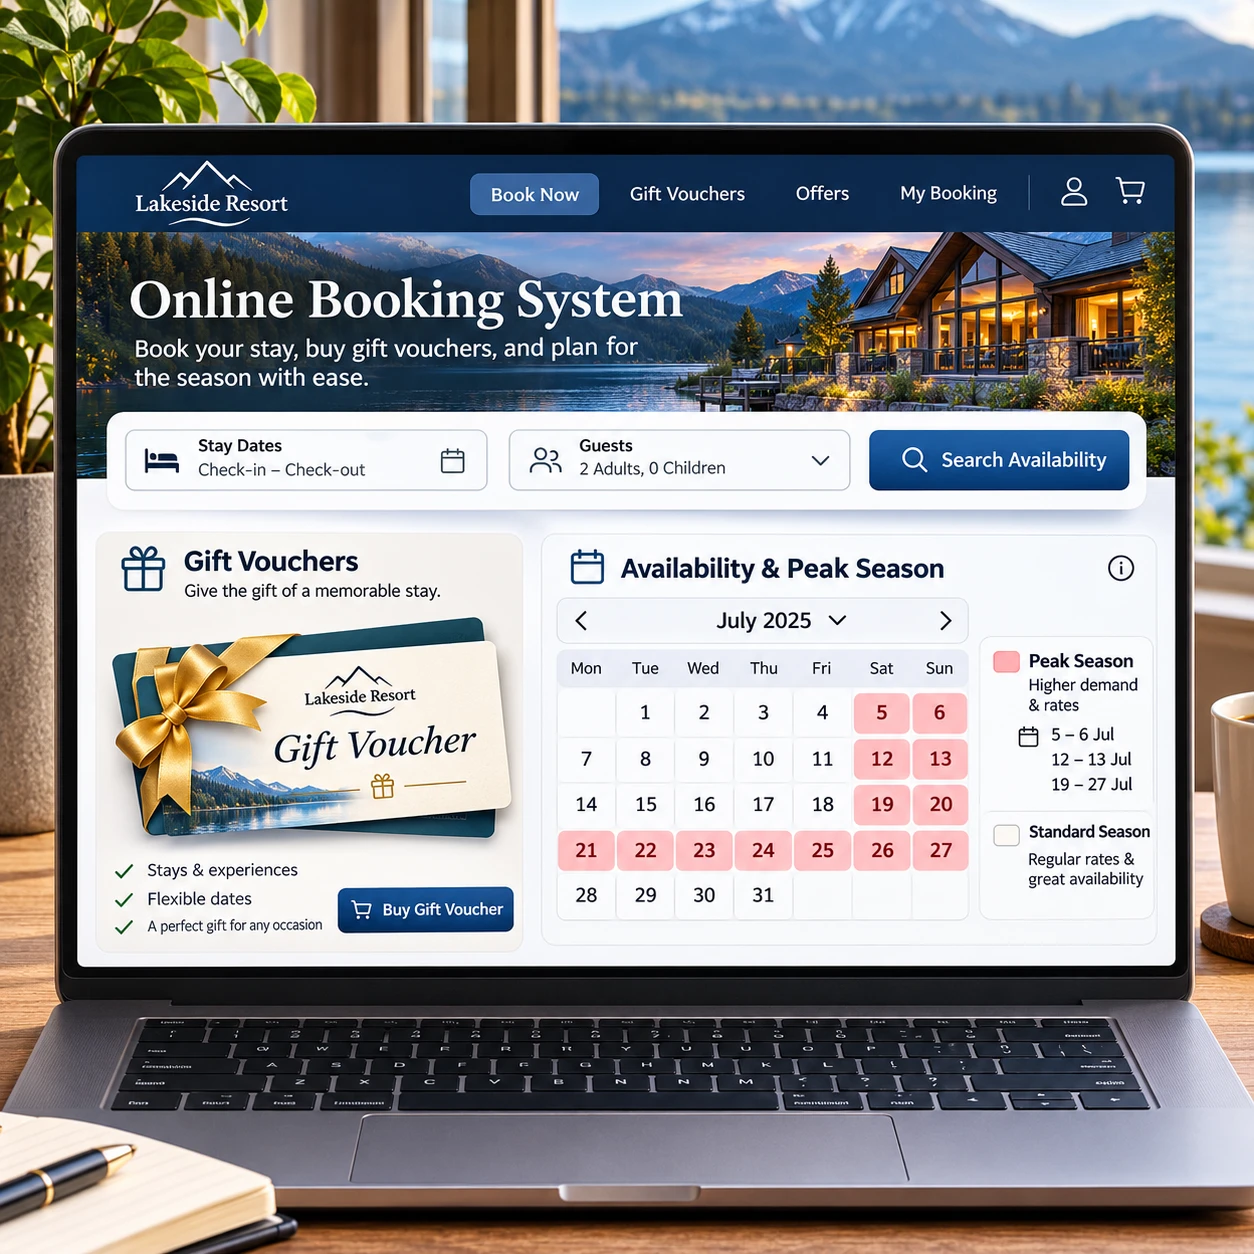
Chaque année, c'est la même histoire : dès novembre, je vois affluer les réservations. Mon centre de loisirs, comme des centaines d'autres en France, vit ses mois les plus intenses entre décembre et mars. Et je peux vous dire une chose : notre site web n'est plus une simple vitrine, c'est devenu notre véritable caisse enregistreuse. Quand il tombe en panne pendant cette période, ce n'est pas juste désagréable, c'est une hémorragie financière directe.
Pourquoi le site de réservation est la vraie caisse d'un centre de loisirs (Noël, bons cadeaux, week-ends complets)
Les chiffres parlent d'eux-mêmes : entre décembre et mars 2026, je réalise entre 70 et 80% de mon chiffre d'affaires annuel. Les bons cadeaux de Noël représentent à eux seuls près de 40% de ce montant. Mes clients n'appellent plus pour réserver, ils vont directement sur le site, à toute heure du jour et de la nuit. Le dimanche soir à 22h, le lundi matin à 6h avant de partir au travail, pendant la pause déjeuner.
Cette transformation a tout changé. Avant, une panne du site était embêtante. Aujourd'hui, si mon système de réservation en ligne plante un samedi de décembre, je perds immédiatement des ventes. Les clients ne patientent pas, ils vont chez le concurrent dont le site fonctionne. Et quand un problème de sécurité survient, l'impact est encore pire : la confiance s'effondre, les avis négatifs s'accumulent, et il faut des mois pour redorer son image.
Les pics de trafic à anticiper en 2026
J'ai appris à identifier les périodes critiques. Le Black Friday fin novembre lance la saison : le trafic est multiplié par cinq en quelques heures. Début décembre, quand les gens achètent leurs bons cadeaux de Noël, c'est encore plus intense. Puis viennent les vacances de février et les week-ends prolongés de printemps où tout le monde veut réserver sa sortie en famille.
Mon infrastructure doit tenir la charge. Un site qui rame ou qui plante sous la pression, c'est l'assurance de perdre des clients. Mais au-delà de la performance, il faut aussi que la sécurité reste solide même quand le trafic explose. C'est là que beaucoup d'entre nous se font piéger.
Ce qui casse le plus souvent : certificat SSL expiré, module de réservation pas à jour, faux sites de bons cadeaux et hameçonnage
Je vais être franc : j'ai vécu plusieurs de ces problèmes, et je connais des collègues qui ont tout perdu à cause de l'un d'eux. Le certificat SSL expiré est le classique. Un matin, vos clients reçoivent un message d'alerte rouge de leur navigateur qui leur dit que votre site n'est pas sécurisé. Résultat : ils fuient, et vous perdez toutes les réservations de la journée.
Les modules de réservation obsolètes sont un autre piège. Nous utilisons souvent des plugins WordPress ou PrestaShop pour gérer les réservations et les paiements. Quand ils ne sont pas mis à jour, des failles de sécurité connues restent ouvertes. Des hackers peuvent les exploiter pour voler les données bancaires de vos clients ou injecter du code malveillant.
Puis il y a les faux sites. J'en ai vu un qui copiait parfaitement mon centre : même logo, mêmes photos, même design. Ils vendaient de faux bons cadeaux et empochaient l'argent. Plusieurs clients se sont fait avoir avant que je le découvre et signale le site. Le temps de le faire fermer, ma réputation en avait pris un coup.
Enfin, le phishing ciblé : des mails frauduleux envoyés en mon nom pour récupérer les coordonnées bancaires de mes clients. Certains sont tellement bien faits qu'ils trompent même les plus vigilants. Quand un client se fait escroquer après avoir reçu un mail soi-disant de votre part, devinez qui il blâme en premier ?
Check-list avant la haute saison (5 points)
J'ai établi une routine que je suis religieusement chaque année avant novembre. Voici mes cinq points non négociables :
- Vérifier la date d'expiration du certificat SSL : je m'assure qu'il est valide au minimum jusqu'à fin mars. Un certificat qui expire en janvier, c'est la catastrophe assurée en pleine saison.
- Mettre à jour tous les plugins et modules : système de réservation, passerelle de paiement, CMS. Chaque mise à jour corrige des failles de sécurité. Négliger ça, c'est laisser la porte ouverte aux attaquants.
- Tester les parcours utilisateur critiques : je fais moi-même une réservation complète, j'achète un bon cadeau fictif, je teste le paiement carte bancaire. Si quelque chose coince, je veux le savoir avant mes clients.
- Sauvegarder la base de données : copie complète stockée en dehors de mon serveur principal. En cas d'attaque ransomware ou de plantage majeur, je peux restaurer rapidement sans perdre toutes mes données.
- Vérifier les accès administrateurs : je supprime les comptes des anciens prestataires ou employés, et j'active la double authentification. Un compte admin compromis, c'est les clés du royaume remises à un pirate.
Automatiser la vérification
Honnêtement, même avec toute la bonne volonté du monde, on oublie des choses. On est occupés à gérer mille aspects du centre, et la sécurité informatique n'est pas notre métier de base. C'est pour ça que j'ai cherché une solution plus simple.
Le plus simple reste d'automatiser le contrôle. Un test de sécurité des applications web lancé depuis l'extérieur vérifie les pages de réservation, les formulaires et l'espace bons cadeaux comme le ferait un attaquant, puis classe chaque problème par gravité avec la marche à suivre pour le corriger. C'est ce que propose Topscan.me, et le rapport peut être transmis tel quel au prestataire qui gère le site.
L'avantage énorme, c'est que je peux programmer ce scan chaque semaine ou chaque mois. Je ne dépends plus de ma mémoire ou de mon planning chargé. Le système tourne en continu, et je reçois une alerte dès qu'un problème apparaît. Ça me permet de rester vigilant toute l'année, pas seulement avant la haute saison.
En cas d'incident
Malgré toutes les précautions, un incident peut survenir. J'ai appris qu'il faut réagir vite et méthodiquement. Si mon site est compromis, je le mets immédiatement en maintenance. Si des données clients sont potentiellement exposées, je les informe sans délai, c'est une obligation légale RGPD de toute façon.
Je contacte immédiatement mon prestataire technique et mon hébergeur. En cas de cyberattaque sérieuse, je n'hésite pas à appeler les forces de l'ordre. Et je me fais accompagner : la plateforme Cybermalveillance.gouv.fr propose un diagnostic gratuit et oriente vers des prestataires qualifiés en cas de cyberattaque ou incident de sécurité.
La communication est cruciale. Être transparent avec mes clients, même quand c'est inconfortable, préserve la confiance sur le long terme. Cacher un problème de sécurité finit toujours par se retourner contre vous.
La bonne nouvelle, c'est que la plupart de ces incidents sont évitables avec une préparation adaptée. En 2026, la sécurité de votre site de réservation n'est plus une option, c'est une nécessité absolue pour traverser la haute saison sereinement et protéger votre activité.